Madrid, 7 nov (EFE).- Los ataques a supermercados europeos y bancos de sangre deben servir de lección porque demuestran que la ciberseguridad ha dejado de ser solo una cuestión informática; es un asunto de seguridad física y sanitaria, señalan expertos consultados por EFE, para quienes aún son muchas las incógnitas que quedan por despejar.
Y es que aunque los procedimientos descritos en los distintos países presentan similitudes, no hay pruebas suficientes para afirmar que los ciberataques están conectados o pertenecen a una misma operación, o que se haya usado inteligencia artificial (IA) para ejecutarlos, tampoco para concluir la autoría, ni la motivación detrás de estos.
Tanto Hervé Lambert, de Panda Security, como Josep Albors, de ESET España, coinciden en que de momento hay hipótesis. Sí es un hecho que no es la primera vez que se atacan infraestructuras industriales o servicios esenciales, pero lo llamativo ahora -dicen- es la concentración de incidentes en un período tan corto y dirigidos directamente a productos físicos como alimentos o reservas de sangre.
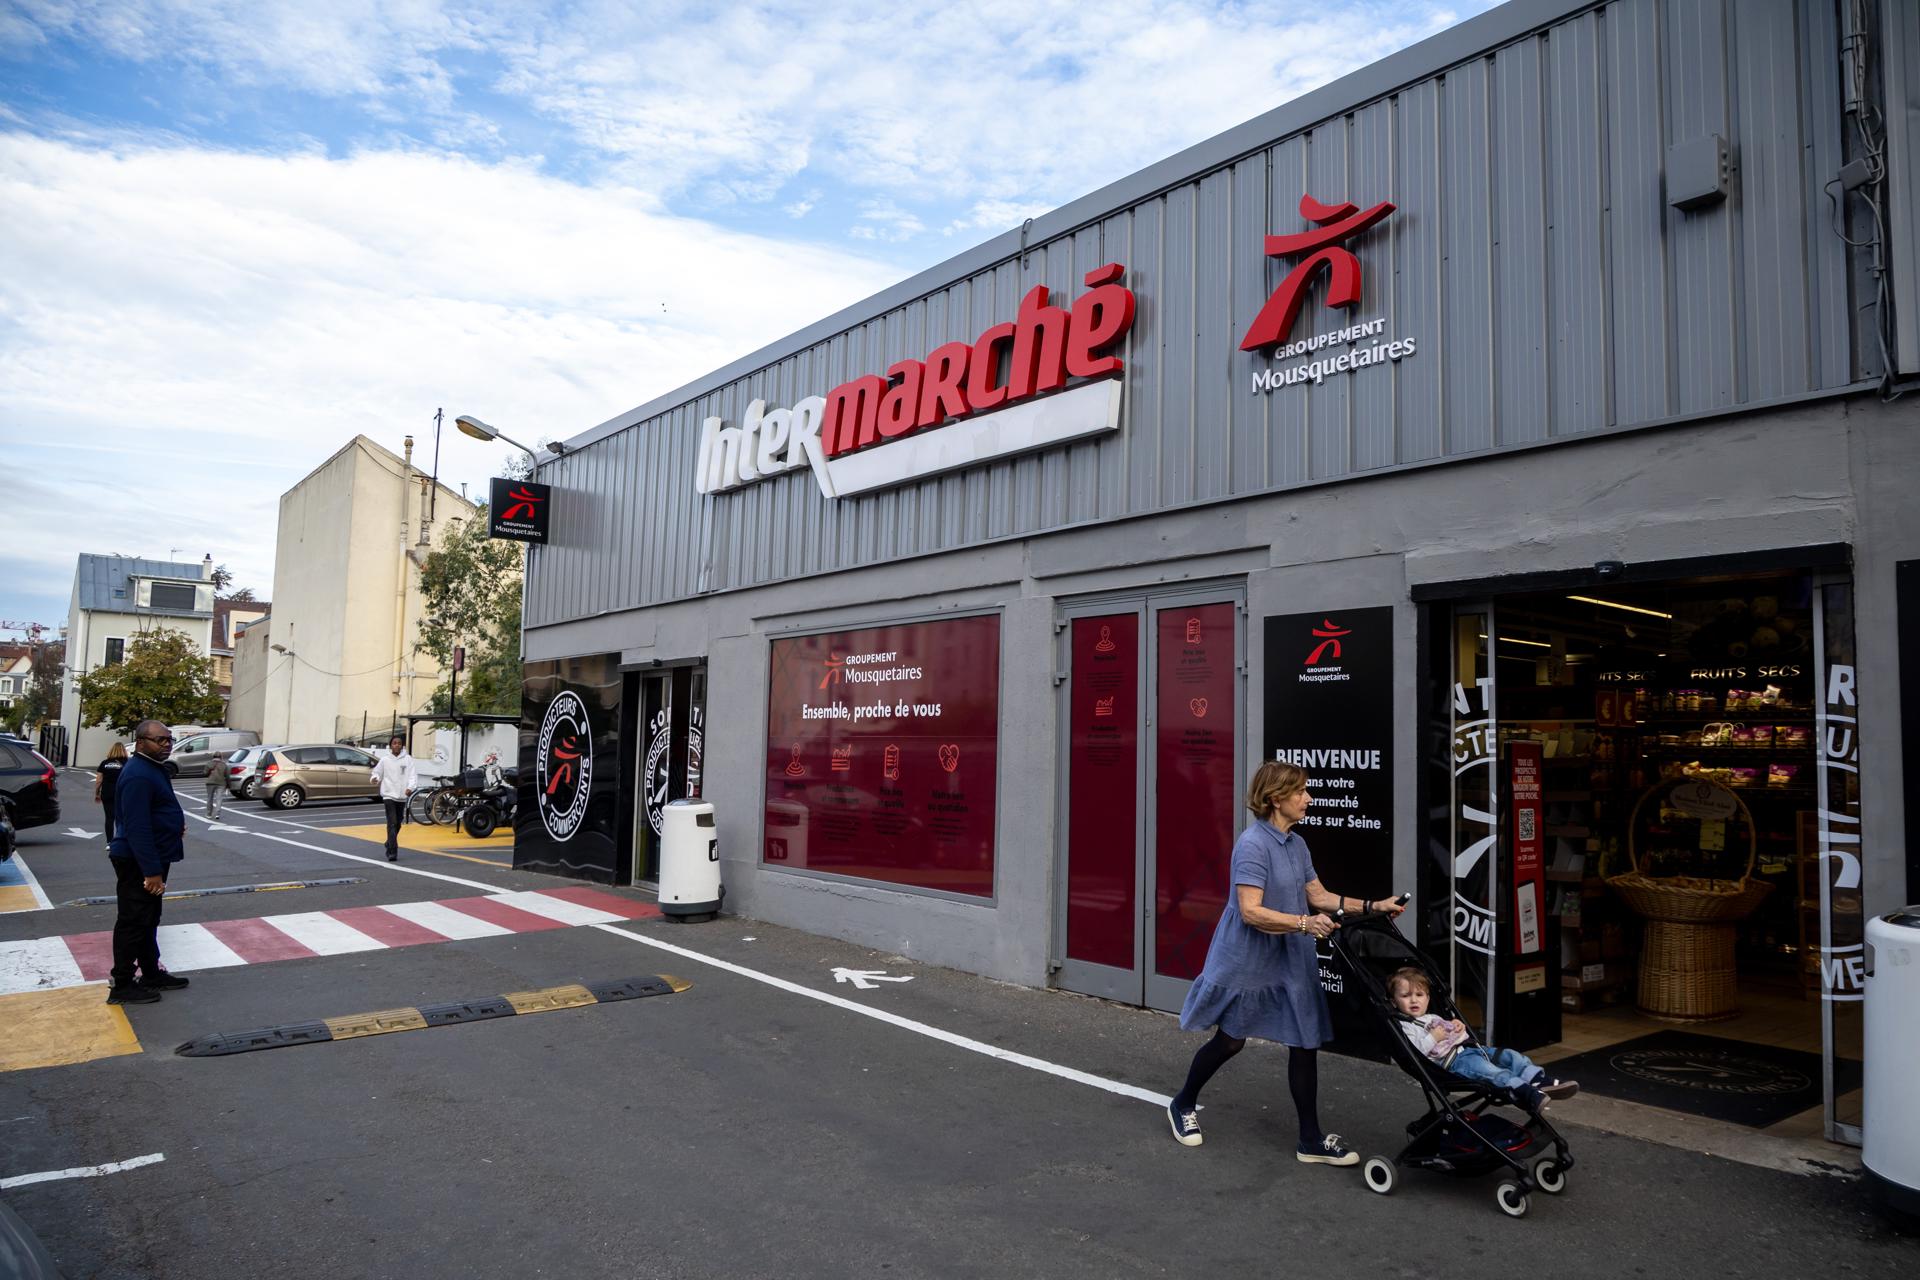
El pasado 2 de noviembre se conoció que una oleada de ciberataques contra los sistemas de refrigeración de supermercados y otros comercios había afectado a establecimientos de al menos cinco países europeos -en los días posteriores se han ido sumando más territorios-, con pérdidas de comestibles o retiradas preventivas de productos.
Estos incidentes en países como Bélgica, Países Bajos o Suecia ocurrieron tres semanas después de un episodio similar en Francia, lugar en el que también tres bancos de sangre sufrieron un ciberataque el pasado lunes, que elevó de forma drástica la temperatura de las neveras que conservan las muestras de donaciones, aunque no implicó ningún impacto sanitario porque funcionaron los sistemas de alerta.
¿Cómo funcionan estas ciberagresiones?
Los grandes sistemas de refrigeración están conectados a plataformas informáticas que permiten supervisar y modificar su funcionamiento a distancia. Si un ciberdelincuente consigue acceder a ellas aprovechando una vulnerabilidad o unas credenciales comprometidas, puede alterar parámetros como la temperatura o los ciclos de descongelación, «y lo más preocupante es que puede hacerlo desde un ordenador situado a miles de kilómetros», advierte Lambert.
Tanto en los supermercados como en los bancos de sangre, los ciberdelincuentes consiguieron acceder a sistemas de control remoto y alterar su funcionamiento. Estos ataques presentan similitudes, aunque todavía no se puede confirmar que estén relacionados, añade el director global del área de consumo de Panda.
Una de las cuestiones más preocupantes es que ya no hacen falta conocimientos extraordinarios para provocar daños importantes. «Hoy es relativamente fácil encontrar en internet herramientas de ‘malware’ y programas para realizar ciberataques, sin necesidad siquiera de recurrir a la ‘dark web’ donde también se comercializan herramientas más sofisticadas».
Lea también
«Un sistema desactualizado, una contraseña débil o un acceso remoto mal protegido pueden ser suficientes para comprometer una instalación», afirma el experto, para quien aún no hay evidencias del uso de IA en estos ataques, aunque -coincide con Albors- sería perfectamente plausible. Ambos alertan de que la IA está aumentando la capacidad de ataque de personas con conocimientos técnicos limitados.
¿Quién está detrás?
Aunque se ha hablado de grupos de ‘hackers’ prorrusos como NoName057(16) y Z-Pentest, aún no hay pruebas suficientes para demostrar quién está detrás de los ataques, tampoco para delimitar el móvil. Por ahora, no parece que haya una motivación económica directa, por eso, añade Lambert, «es razonable plantear» la hipótesis de que puedan responder a objetivos geopolíticos o de desestabilización.
No obstante, recalcan ambos especialistas en ciberseguridad, todavía no existen pruebas determinantes para confirmarlo (el Kremlin tildó este jueves de «absurdas» las acusaciones provenientes de Europa de que Rusia tenga relación con estos ciberataques).
Aprender la lección
A Albors, responsable de investigación y concienciación de ESET España, le preocupa que no se aprenda la lección y no se haga nada de cara al futuro porque, asegura, estos ataques seguirán produciéndose.
Hay que identificar qué sistemas físicos se están exponiendo a control remoto; comprobar que solo pueden acceder a ellos personas autorizadas; verificar que están debidamente actualizados y, si hay intrusión, poder por lo menos monitorizar para ver por dónde han entrado y que no se vuelva a repetir.
Y se necesita, subraya Albors, mayor inversión: «Si se quiere solucionar, hay que invertir en ciberseguridad».
Estos ataques demuestran la importancia del concepto ‘security by design’, es decir, incorporar la ciberseguridad desde el propio diseño de cualquier dispositivo o proceso tecnológico, apunta Lambert.
«Igual que la industria del automóvil evolucionó para integrar sistemas de seguridad que protegen a los ocupantes en caso de accidente, los fabricantes de dispositivos conectados deben diseñar productos pensando en cómo prevenir y resistir posibles ciberataques. La ciberseguridad no puede ser un añadido posterior, tiene que formar parte del diseño de la tecnología desde el primer momento».
La seguridad absoluta no existe, pero los riesgos pueden reducirse enormemente. Además de actualizar los sistemas o evitar que los dispositivos industriales estén expuestos directamente a internet, hay que separar las redes corporativas de las que controlan instalaciones críticas y contar con sistemas independientes de alarma y protocolos de emergencia.
El objetivo no es únicamente evitar un ataque, sino impedir que se convierta en una crisis real.